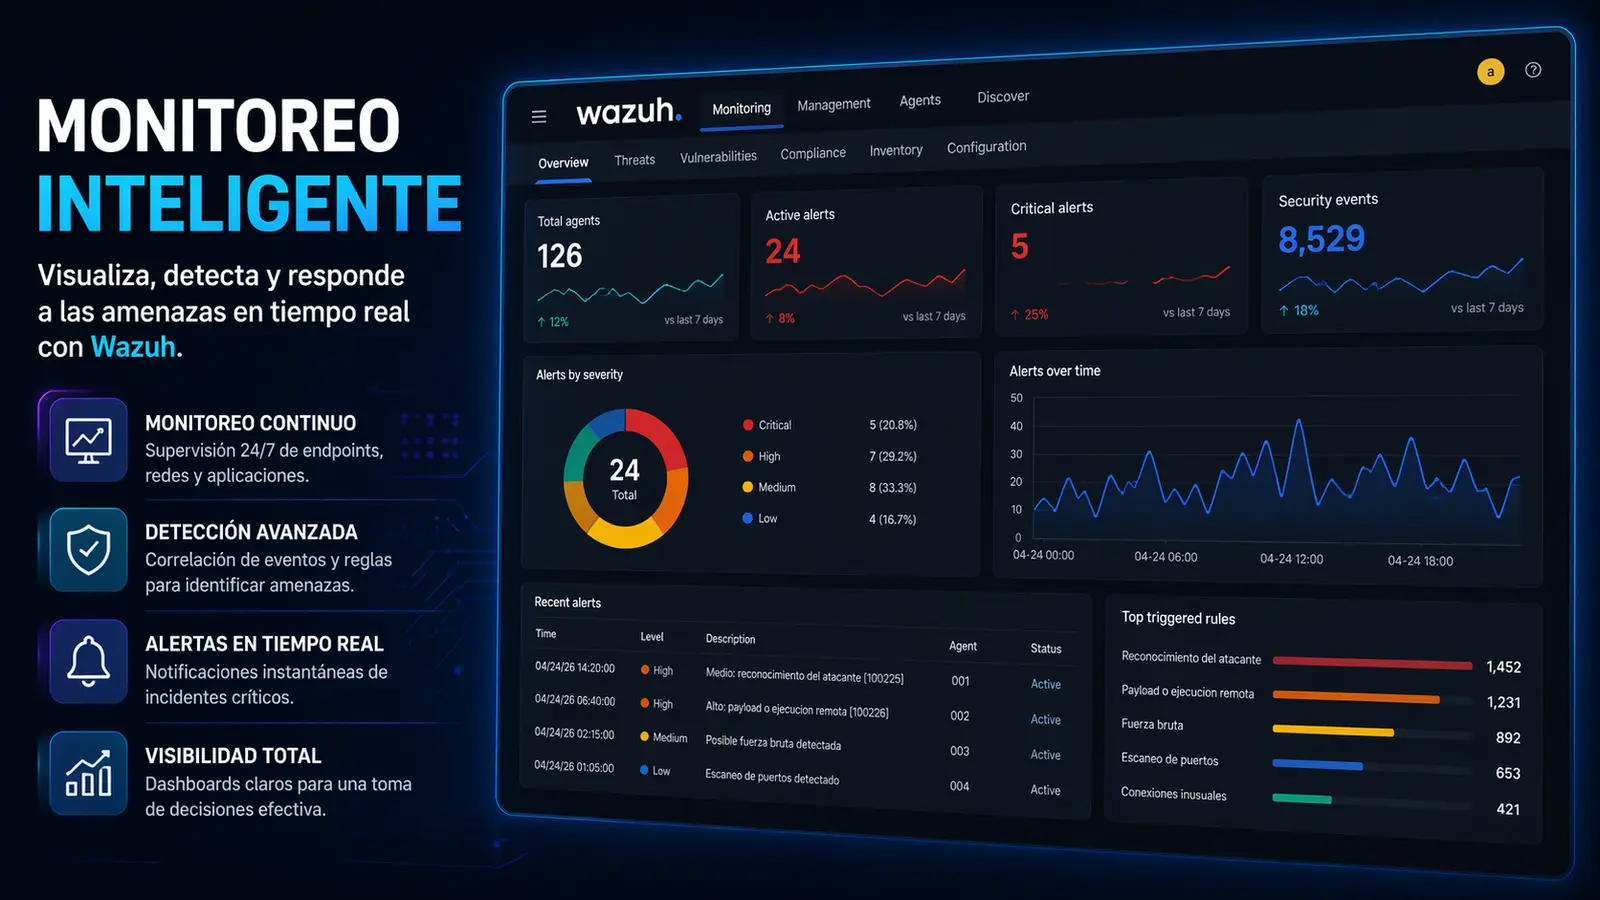
Wazuh
Entorno centralizado para trabajar con agentes, eventos, alertas, reglas, severidades y visibilidad de los activos monitorizados.
- Monitorización de agentes y fuentes
- Análisis de alertas y reglas
- Dashboards y contexto operativo
Programa práctico · SOC & Blue Team
Investiga telemetría, analiza alertas y documenta casos en dos entornos SIEM: Wazuh y Security Onion con Elasticsearch y Kibana. Una formación diseñada para desarrollar criterio técnico, no para memorizar teoría.
Ciber IQ es una formación práctica. No es una oferta de empleo ni garantiza contratación.

SIEM WazuhMonitorización, alertas y reglas
Security OnionInvestigación y threat hunting
Elasticsearch + KibanaBúsqueda, análisis y visualización
Ruta N1 y N2Progresión técnica estructurada
Laboratorio técnico
La formación trabaja con dos plataformas diferenciadas y complementarias. Cada una permite aprender detección, análisis y respuesta desde una perspectiva operativa.
Entorno centralizado para trabajar con agentes, eventos, alertas, reglas, severidades y visibilidad de los activos monitorizados.

Entorno de investigación conectado con Elasticsearch y Kibana para consultar telemetría, crear detecciones, analizar alertas y realizar threat hunting.

Evidencias, no promesas
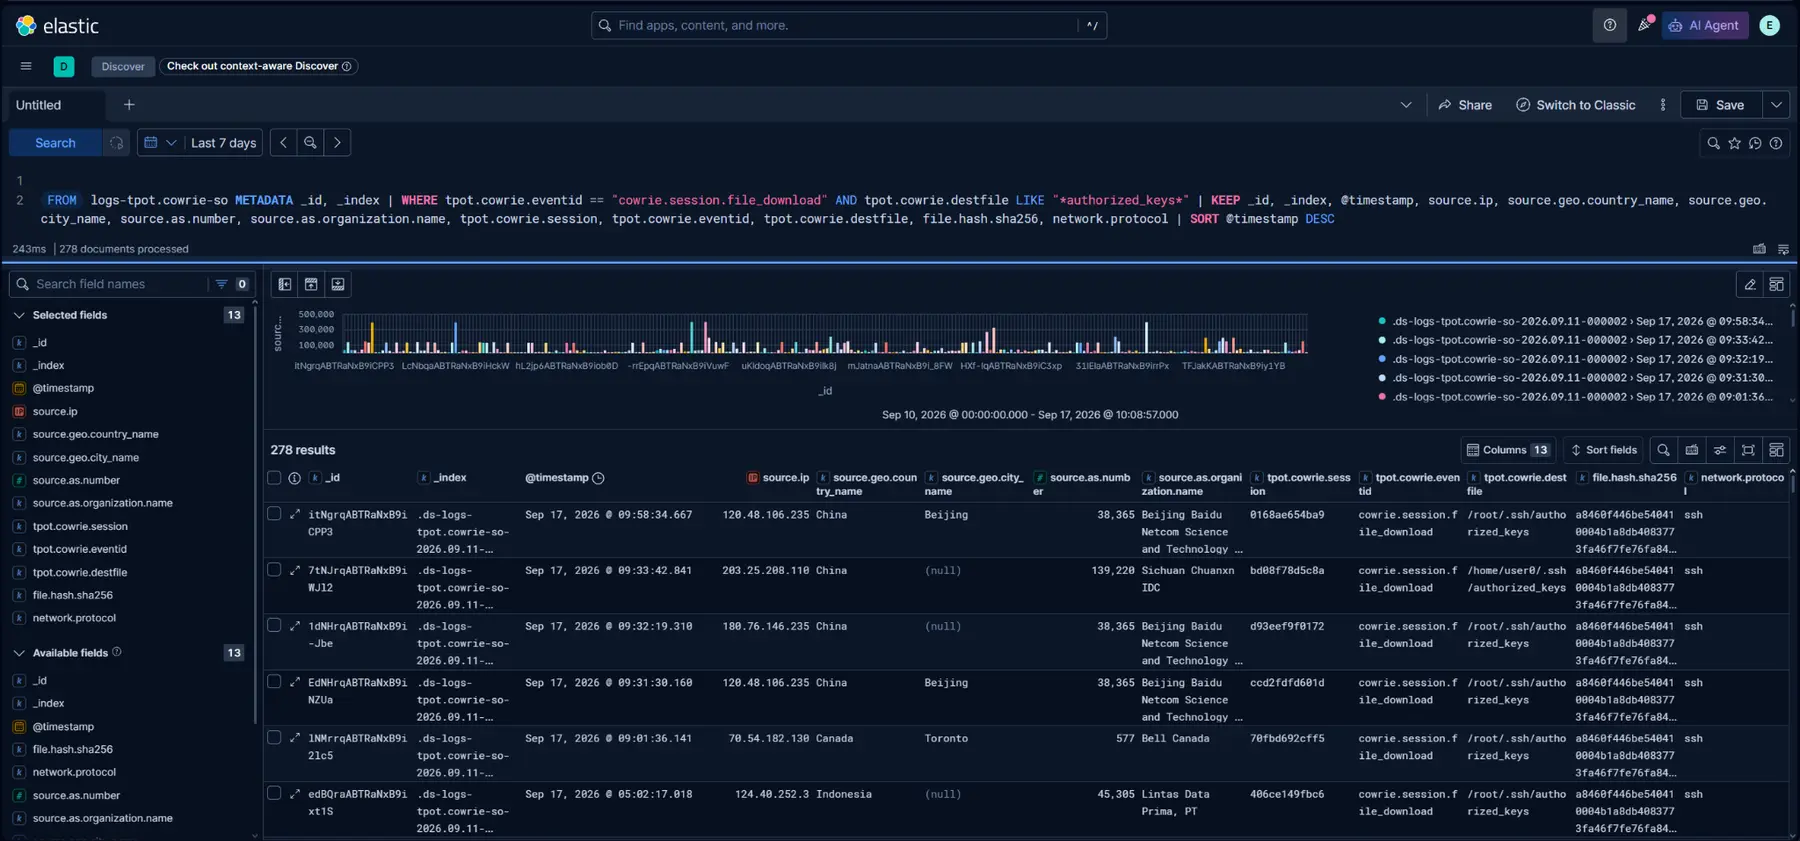
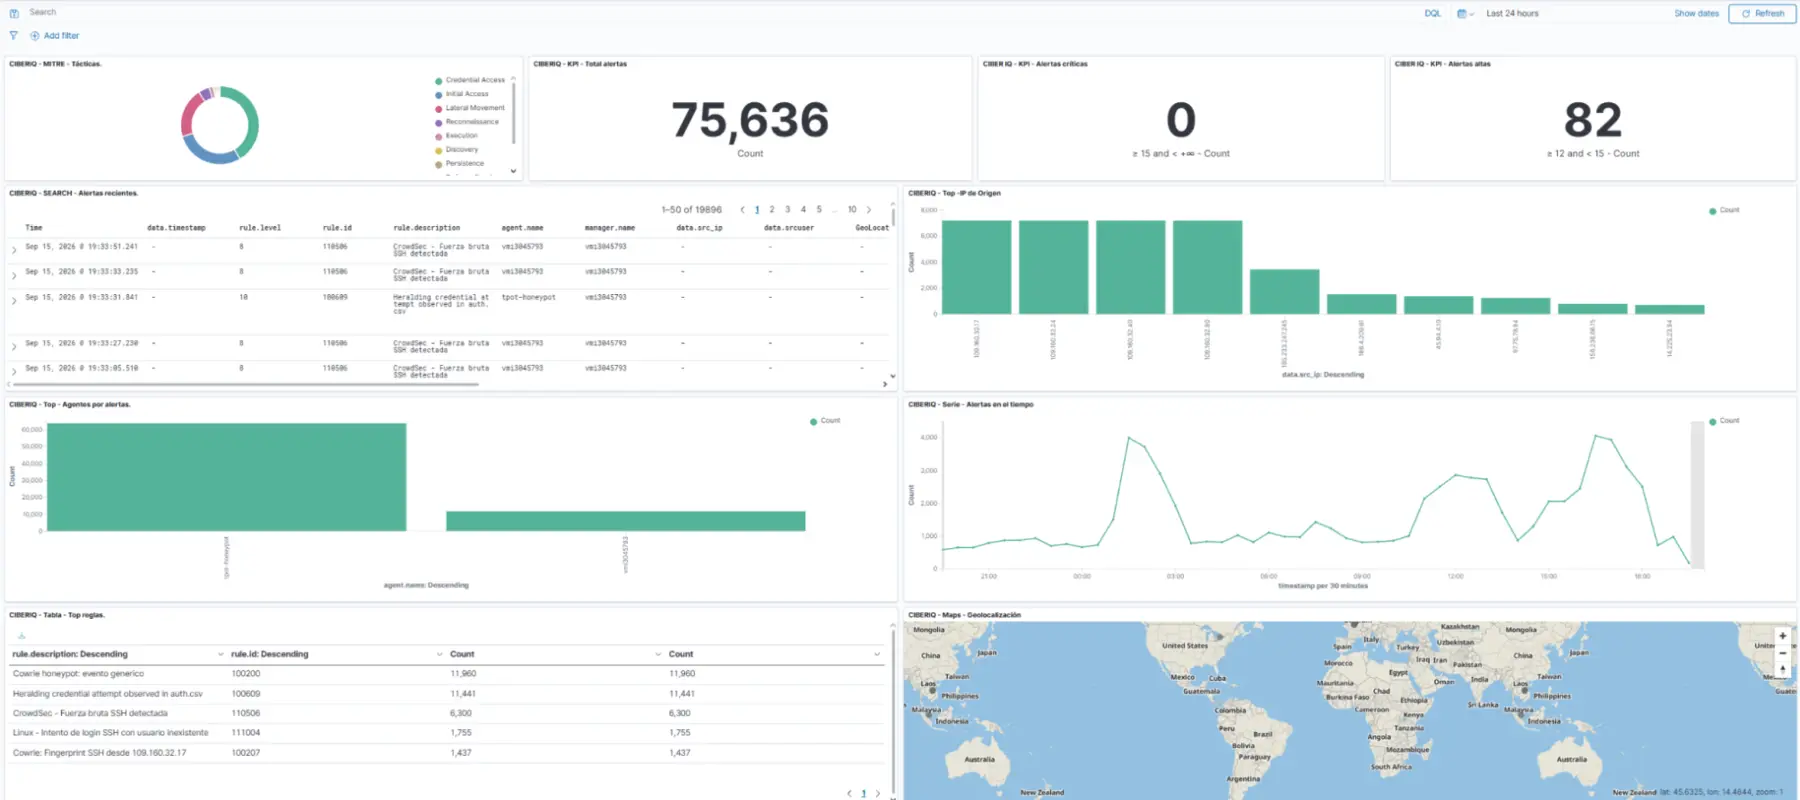
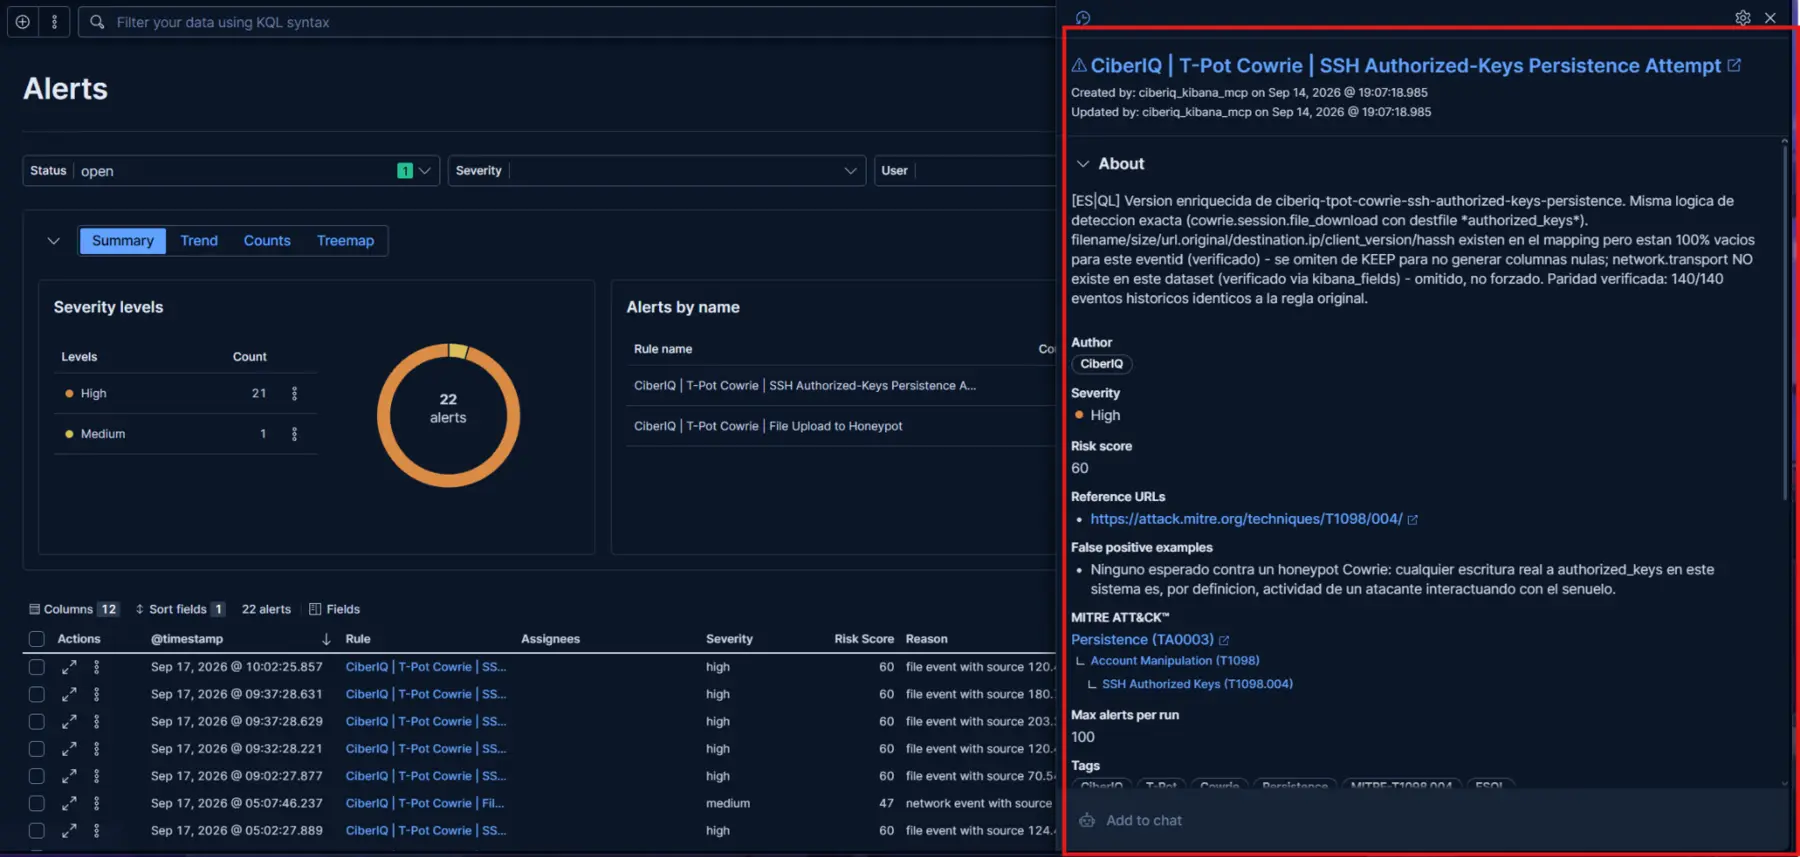
Capturas del laboratorio operativo de Ciber IQ. Los alumnos practican sobre eventos, detecciones y flujos de investigación construidos en la propia infraestructura.
Reglas de detección propias, severidad, riesgo y mapeo MITRE ATT&CK aplicados sobre la telemetría disponible en Elasticsearch y Kibana.


Consultas en Kibana, selección de campos y revisión del contexto necesario para sostener una conclusión.

Dashboards con alertas, criticidad, agentes, reglas, evolución temporal y geolocalización.

Revisión de eventos, criticidad, reglas y evidencias para documentar una conclusión técnica.
Metodología operativa
No se trata de memorizar pantallas. Aprendes a justificar cada decisión con evidencias y a dejar una investigación reproducible.
Ver presentación del programa ↗Validar la alerta, la fuente, la criticidad y el activo afectado.
Pivotar por usuario, host, IP, proceso, regla y eventos relacionados.
Distinguir actividad legítima, falso positivo o incidente con criterio técnico.
Registrar evidencias, acciones, escalado y oportunidades de afinado.
Ruta formativa
Una progresión desde los fundamentos hasta la investigación, los casos de uso y la mejora continua.
Acceso demo
Crea una cuenta demo, verifica tu correo y entra en una versión inicial del entorno. El acceso completo se activa con los planes N1 o N2.
[ALERTA] Detección SIEM priorizada
SeveridadAlta
EntornoWazuh / Security Onion
FaseValidación y contexto
→ Investigar eventos, activo, origen y recurrencia
Acceso completo
Pago único y acceso durante 12 meses desde la activación. Los precios se validan con el sistema antes de iniciar el pago.
Formación técnica
Limitado a los primeros 10 alumnos
Formación + impulso profesional
Prioridad para los primeros 10 alumnos
Preguntas frecuentes
Si necesitas valorar tu caso concreto, puedes escribir directamente por WhatsApp.
Hablar por WhatsAppNo es imprescindible. La ruta comienza con fundamentos y avanza hacia tareas operativas de análisis e investigación.
Se trabaja con eventos reales del laboratorio y escenarios simulados controlados, preparados para aprender sin exponer entornos de clientes.
N1 se centra en la formación técnica. N2 incluye N1 y añade sesión individual, revisión de perfil y orientación profesional.
No. Ciber IQ es una formación práctica para desarrollar competencias y mejorar la preparación profesional; no es una oferta de empleo.
El acceso incluido en el plan contratado tiene una duración de 12 meses desde su activación.
Empieza por la demo
Explora el entorno y comprueba cómo se trabaja una alerta de principio a fin.